 Docs
认证与 Key
创建模型调用 Key,管理访问范围、使用限制和有效期。
选择 Key 类型#
控制台提供两类凭据入口。
- API Keys:创建模型调用所需的平台 API Key。
- Management API:创建只读查询钱包和 API Key 信息的管理凭据。
接入模型或编程工具时,使用平台 API Key,不使用管理 API Key。
创建并限制平台 Key#
打开 API Keys,点击 Create API key。填写名称,检查配置后点击 Create and show key。
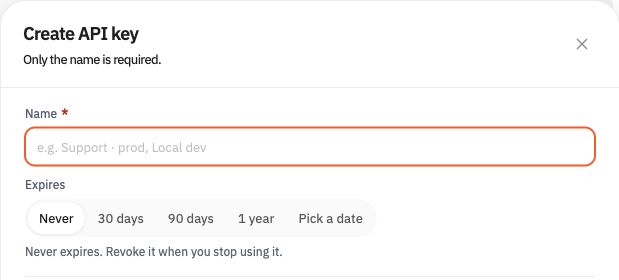
按 Key 的用途设置以下选项。
| 设置项 | 控制范围 |
|---|---|
| Name | 在列表和请求记录中识别 Key。 |
| Expires | 设置 Key 的失效时间。 |
| Daily budget | 设置每日花费上限,于 00:00 重置。 |
| Lifetime spend cap | 设置累计花费上限,不自动重置。 |
| Model scope | 允许使用账户可用的全部模型,或仅允许指定模型。 |
| Requests per minute | 限制 Key 每分钟的请求数。 |
| Max concurrency | 限制同时进行的请求数。 |
| IP allowlist | 限制允许发起请求的来源 IP。 |
展开 Rate & security,设置请求速率、并发和 IP 限制。花费上限留空时,不额外设置 Key 级花费限制。账户和模型自身的限制仍然生效。
任一花费上限触发后,新请求会被拒绝。已经运行的请求会继续完成并计费。
保存与使用 Key#
完整 Key 仅在创建时显示一次。关闭结果前,将它保存到密钥存储中。
Key 放在服务端或工具的运行环境中,不写入前端代码、共享配置、截图或提示词。
鉴权请求头随协议而变化。
| 请求协议 | 凭据请求头 |
|---|---|
| Chat Completions、Responses、向量、图像和音频接口 | Authorization: Bearer |
| Anthropic Messages | x-api-key |
| Gemini v1beta | x-goog-api-key |
完整请求要求见对应协议的接入文档。地址和 Key 应来自同一控制台环境。
更换与吊销 Key#
在 API Keys 中定期检查 Key。核对所有者、状态、最近使用时间、有效期和花费。
更换 Key 时,先创建新 Key,再更新使用它的应用。确认请求正常后,吊销旧 Key。
发现泄露时,及时吊销,并更新受影响应用的凭据。吊销后无法恢复,历史用量仍会保留。
为不同应用分别创建 Key,便于查找用量和停止访问。
检查认证失败#
遇到 401 时,确认 Key 完整、未过期且未被吊销。检查应用是否读取了预期的凭据变量。
模型请求被拒绝时,还应检查模型范围、花费上限、速率限制和 IP 白名单。
遇到 429 时,按错误响应确认触发的限制。更换凭据不会解除账户和模型限制。
接下来可按快速开始发送请求,并查看对应记录。
这篇文档有帮助吗?